Qué es el RGPD, cómo funciona y cómo afecta a tu web


¿Estás en internet y recabas datos? Entonces tienes que saber qué es el RGPD. La privacidad no es algo que podamos atender por hobby, porque las sanciones pueden darnos un buen susto.
A veces pensamos que si uno es freelance o tiene un ecommerce pequeñito, no le toca lidiar con estos conceptos legales. Falso. Te contamos por qué y, de paso, te explicamos los aspectos legales que debes tener muy presentes para evitar un disgusto. No queremos meterte miedo, pero el RGPD es un tema serio que requiere tu atención.
- ¿Qué es el RGPD o Reglamento General de Protección de Datos?
- Definición clara del RGPD en términos sencillos
- ¿Cuándo entró en vigor el RGPD y por qué se creó?
- Diferencia entre LOPD y RGPD: ¿qué cambió en España?
- ¿A quién se aplica el RGPD?
- Empresas y autónomos dentro de la Unión Europea
- Negocios fuera de la UE que tratan datos de ciudadanos europeos
- ¿Se aplica el RGPD a webs pequeñas, blogs y tiendas online?
- Los 7 principios del RGPD que debes conocer
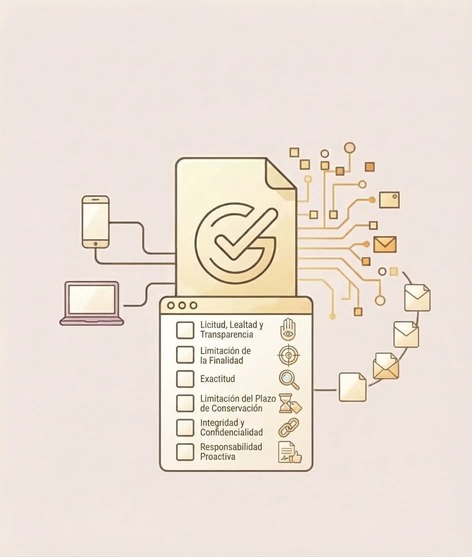
- Licitud, lealtad y transparencia
- Limitación de la finalidad y minimización de datos
- Exactitud, limitación del plazo de conservación e integridad
- Responsabilidad proactiva: el principio de accountability
- Los 8 derechos de los usuarios según el RGPD
- Derecho de acceso, rectificación y supresión (el famoso derecho al olvido)
- Derecho a la portabilidad, oposición y limitación del tratamiento
- Derechos frente a decisiones automatizadas y elaboración de perfiles
- Obligaciones del RGPD para empresas y responsables de webs
- Base legal para tratar datos: cuándo necesitas consentimiento
- Política de privacidad RGPD: qué debe incluir obligatoriamente
- Gestión del consentimiento de cookies y formularios web
- Registro de actividades de tratamiento y evaluación de impacto
- ¿Cuándo es obligatorio nombrar un Delegado de Protección de Datos (DPD)?
- Cómo afecta el RGPD a tu página web: elementos concretos que debes revisar
- Formularios de contacto y suscripción: cómo adaptarlos al RGPD
- Política de cookies: qué tipos existen y cuáles requieren consentimiento
- Tiendas online y ecommerce: requisitos RGPD para PrestaShop y WooCommerce
- Plugins y herramientas de terceros: Google Analytics, CRMs y newsletters
- El papel del hosting en el cumplimiento del RGPD
- Responsable del tratamiento vs. encargado del tratamiento: diferencias clave
- Por qué alojar tu web en servidores en España facilita el cumplimiento del RGPD
- El contrato de encargado del tratamiento (DPA) con tu proveedor de hosting
- Sanciones por incumplimiento del RGPD en España
- Multas económicas: cuánto puedes pagar si no cumples el RGPD
- El papel de la AEPD: cómo actúa y qué pasa si recibes una denuncia
- Casos reales de sanciones a empresas y webs en España
¿Qué es el RGPD o Reglamento General de Protección de Datos?
El RGPD tiene su complejidad, así que vamos a empezar por la base de esta normativa europea.
Definición clara del RGPD en términos sencillos
RGPD viene de Reglamento General de Protección de Datos. Es un reglamento europeo, de aplicación directa en todos los países de la Unión, que obliga por igual a empresas grandes y pequeñas, autónomos y organizaciones. ¿Y qué supone? La obligación de gestionar de forma adecuada los datos personales de sus usuarios.
Dato personal es cualquier información sobre una persona identificada o identificable. Un nombre o un DNI son los ejemplos clásicos, pero en internet también lo son detalles como la dirección IP o la ubicación.
¿Cuándo entró en vigor el RGPD y por qué se creó?
Se aprobó en abril de 2016 y entró en vigor en mayo de ese mismo año, aunque no empezó a aplicarse hasta el 25 de mayo de 2018. Desde ese día es obligatorio en toda la Unión Europea.
La idea detrás del RGPD era unificar las leyes de los países miembros y poner coto al uso que se hacía de los datos de la gente en la red.
Diferencia entre LOPD y RGPD: ¿qué cambió en España?
En España estábamos acostumbrados a la vieja LOPD de 1999. A finales de 2018 se aprobó la nueva LOPDGDD (Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales), que adaptó la normativa española al reglamento europeo y derogó la anterior.
Los cambios más importantes respecto al sistema anterior son tres:
- Adiós al consentimiento tácito. Ya no vale el "si no dices que no, asumo que sí". El consentimiento debe darse con una declaración o con una acción afirmativa clara.
- Se acabaron los ficheros en la AEPD. Ya no hay que inscribir ficheros en la Agencia Española de Protección de Datos, pero sí llevar un registro interno de actividades.
- Multas. El importe máximo de las sanciones económicas dio un salto muy serio.
Lo de las multas es lo que más duele, así que te interesa saber si la norma te aplica.
¿A quién se aplica el RGPD?
Sigue rondando el mito de que esta norma solo va contra los gigantes tecnológicos. La letra pequeña dice otra cosa.
Empresas y autónomos dentro de la Unión Europea
Se aplica a toda empresa, profesional autónomo, asociación o entidad pública establecida en la Unión Europea, siempre que maneje datos personales como parte de su actividad. Vamos, a prácticamente todo el que tenga presencia online.
Negocios fuera de la UE que tratan datos de ciudadanos europeos
Ojo a esto, porque la norma tiene carácter extraterritorial. Si ofreces tus servicios o productos desde México o Estados Unidos a personas que están en la Unión Europea, o analizas su comportamiento, el RGPD te aplica exactamente igual que si operases desde Lugo. Lo que cuenta no es la nacionalidad del usuario, sino que se encuentre en territorio de la Unión.
¿Se aplica el RGPD a webs pequeñas, blogs y tiendas online?
Sí, sin excepciones por tamaño o facturación. Si en tu blog tienes un formulario para que te dejen un mensaje o en tu página corporativa usas Google Analytics para medir visitas, estás tratando datos personales. Y, por tanto, entras dentro del ámbito del RGPD.
Los 7 principios del RGPD que debes conocer
El reglamento se sostiene sobre siete principios básicos que deberías aplicar a tu web.
Licitud, lealtad y transparencia
Trata la información con honestidad y con una base legal que lo justifique. Asegúrate de que el usuario entienda qué datos le pides, para qué los quieres y quién los va a guardar.
Limitación de la finalidad y minimización de datos
Pide los datos solo para fines concretos y legítimos, y no los uses después para otra cosa. Aplica la minimización y no pidas de más "por si acaso". Si un usuario solo quiere suscribirse a tu newsletter con su email, no le pidas su teléfono.
Exactitud, limitación del plazo de conservación e integridad
Estos tres principios tienen que ver con cómo gestionas los datos una vez que los tienes:
- Exactitud. Procura que los datos estén al día y corrige cualquier error en cuanto lo detectes.
- Limitación del plazo de conservación. No acumules datos eternamente. Si ya no son necesarios para la finalidad inicial, toca borrarlos.
- Integridad y confidencialidad. Pon las medidas técnicas necesarias para evitar pérdidas o accesos de terceros sin permiso.
No son simples buenas prácticas. Si no cumples y hay problemas, podrías llevarte una sanción.
Responsabilidad proactiva: el principio de accountability
Aquí está el gran cambio de mentalidad. Ya no vale con decir que cumples la ley, porque tienes que estar en condiciones de demostrar con documentos y procesos que has tomado las medidas adecuadas para proteger esa información.
Los 8 derechos de los usuarios según el RGPD
La ley da a los usuarios herramientas para controlar qué se hace con su información personal. El primero de esos derechos es el de información, es decir, saber quién trata sus datos y para qué, que tú cumplas con tu política de privacidad y con los avisos de tus formularios. Los otros siete se ejercen a petición del usuario, y tienes la obligación de atender sus peticiones en el plazo de un mes, ampliable otros dos si la solicitud es compleja.
Derecho de acceso, rectificación y supresión (el famoso derecho al olvido)
Son los tres que más vas a recibir:
- Acceso. El usuario podrá preguntarte qué datos suyos tienes guardados y qué haces con ellos.
- Rectificación. Si hay algún dato equivocado o incompleto, puede pedirte que lo corrijas.
- Supresión (derecho al olvido). Puede exigir que borres sus datos personales cuando ya no sean necesarios o cuando retire su consentimiento. La excepción son los datos que una ley te obliga a conservar, como los de las facturas.
Ten en cuenta, además, que el derecho al olvido también se puede ejercer ante los buscadores, y Google también facilita la retirada de resultados que muestran datos de una persona.
Derecho a la portabilidad, oposición y limitación del tratamiento
Otros derechos que debes tener presentes son:
- Portabilidad. Permite pedir una copia de sus datos en un formato estructurado y de uso común (como un CSV) para llevárselos a otro servicio.
- Oposición. Podrá decirte "no quiero que uses mis datos para mandarme correo comercial", por darte un ejemplo.
- Limitación del tratamiento. La persona podrá pedir que dejes sus datos "congelados». Los conservas, pero no puedes usarlos mientras se resuelve, por ejemplo, una reclamación.
El usuario tiene amplios poderes, por lo que conviene tener previsto cómo vas a responder a cada solicitud.
Derechos frente a decisiones automatizadas y elaboración de perfiles
Nadie tiene por qué quedar sujeto a decisiones tomadas de forma totalmente automatizada por un algoritmo, sin intervención humana, cuando tengan efectos jurídicos o le afecten de forma significativa. Es el caso de un sistema que deniega un crédito o descarta una candidatura sin que nadie lo revise.
Obligaciones del RGPD para empresas y responsables de webs
Para evitar problemas y sanciones, conviene que tengas claras las obligaciones que debes cumplir sí o sí para estar dentro de lo que exige el RGPD. En este apartado vemos qué pide la norma y, en el siguiente, cómo se traduce en tu web.
Base legal para tratar datos: cuándo necesitas consentimiento
Para tratar un dato personal necesitas una base legal. En el mundo web, las más habituales son:
- Consentimiento. El usuario da su aprobación con una acción afirmativa, como marcar una casilla que no esté premarcada.
- Ejecución de un contrato. Si te compran, necesitas sus datos para cobrar y enviar el pedido.
- Obligación legal. Es lo que te permite guardar las facturas durante el tiempo que te exija Hacienda.
- Interés legítimo. Por ejemplo, para proteger tu web frente a fraudes o ataques, siempre que no pese más la privacidad del usuario.
El consentimiento solo hace falta cuando ninguna de las otras bases encaja, como ocurre con el envío de publicidad a quien no es cliente o con las cookies no técnicas. Elige una base para cada finalidad e indícala en tu política de privacidad.
Política de privacidad RGPD: qué debe incluir obligatoriamente
Es el documento imprescindible de cualquier web y, de hecho, aquí tienes nuestra política de privacidad. Como ves, debe estar escrita con sencillez y dejar muy claro:
- Quién es el responsable del tratamiento (tu nombre o razón social, NIF, dirección y email de contacto).
- Para qué vas a usar esos datos y cuánto tiempo los vas a guardar.
- Qué base legal te permite tratar esa información.
- Si los compartes con alguien o los envías fuera del Espacio Económico Europeo.
- Cómo puede el usuario ejercer sus derechos y qué puede reclamar ante la AEPD si no le atiendes.
Es fundamental que todo esto quede claro y explicado de forma sencilla. No vale esconderse detrás de un texto complejo.
Gestión del consentimiento de cookies y formularios web
Cuando tu base legal sea el consentimiento, tiene que ser libre, específico, informado e inequívoco. En la práctica, eso significa que debes pedirlo por separado para cada finalidad, poder demostrar que te lo dieron y permitir que el usuario lo retire con la misma facilidad con la que lo dio. Más abajo vemos cómo se aplica a los formularios y a las cookies de tu web.
Registro de actividades de tratamiento y evaluación de impacto
Además de lo anterior, tendrás que llevar un registro de actividades. Es un documento de control interno donde apuntas qué datos recoges, con qué fin, dónde los guardas y con qué medidas de seguridad. Las organizaciones de menos de 250 trabajadores solo están exentas si el tratamiento es ocasional, no entraña riesgos y no incluye datos sensibles. En la práctica, una web que recoge datos de manera habitual tiene que llevarlo. Si tus tratamientos son de bajo riesgo, la herramienta gratuita Facilita RGPD de la AEPD te genera el registro y las cláusulas informativas como punto de partida.
Por otra parte, está la evaluación de impacto (EIPD), un análisis de riesgos más complejo que solo te hará falta si tu tratamiento supone un alto riesgo, como ocurre cuando manejas a gran escala datos muy sensibles (salud, opiniones políticas, datos biométricos, etc.) o haces un seguimiento sistemático de personas.
¿Cuándo es obligatorio nombrar un Delegado de Protección de Datos (DPD)?
No te agobies, porque la figura del DPD (o DPO) queda reservada a ciertos casos. Es obligatoria para los organismos públicos, para quienes observan a personas de forma habitual y sistemática a gran escala y para quienes manejan datos delicados a gran escala (hospitales, aseguradoras, etc.). En España, la LOPDGDD añade una lista de entidades obligadas en la que también están los centros docentes y los centros sanitarios. Si tienes una pyme o una web pequeña que no encaja en esos supuestos, no necesitas nombrar a nadie para este rol.
Cómo afecta el RGPD a tu página web: elementos concretos que debes revisar
Poner a punto tu web exige revisar con lupa los puntos por los que entra y sale información de tus usuarios.
Formularios de contacto y suscripción: cómo adaptarlos al RGPD
Son la puerta de entrada de datos personales más habitual. Para no pillarte los dedos, revisa estos tres elementos en cualquier formulario de tu web:
- Primera capa informativa. Justo debajo de los campos de texto y antes del botón de envío, añade una cláusula breve que especifique quién es el responsable del tratamiento, para qué usarás los datos (responder la consulta o enviar el boletín) y dónde se puede consultar la política de privacidad completa. Es obligatoria siempre.
- Casilla de verificación (checkbox). Es la forma más extendida de dejar constancia de que el usuario ha visto esa información y, cuando tu base legal es el consentimiento, de que lo ha dado. El RGPD no impone un mecanismo concreto, pero sí exige una acción afirmativa, y por eso la casilla jamás debe estar marcada por defecto.
- Doble opt-in en boletines. Para captar suscriptores, lo ideal es enviar un correo de confirmación con un enlace para validar el alta. Así demuestras que el dueño de ese email dio su consentimiento y evitas registros falsos.
Si además pretendes usar los datos de un formulario de contacto para mandar ofertas comerciales más adelante, deberás incluir una segunda casilla opcional e independiente dedicada a ese fin. No puedes obligar a nadie a recibir publicidad para responder a su duda.
Política de cookies: qué tipos existen y cuáles requieren consentimiento
Las cookies son pequeños archivos que se guardan en el navegador del usuario. Su uso lo regula el artículo 22.2 de la LSSI, mientras que el RGPD marca cómo debe ser el consentimiento, y no todas reciben el mismo trato:
- Cookies técnicas o necesarias. Permiten que la web funcione. Por ello, no requieren consentimiento previo, aunque la AEPD recomienda informar de su uso.
- Cookies de analítica. Miden el tráfico y el comportamiento del usuario. Sí requieren consentimiento previo. La AEPD solo contempla una excepción muy acotada para la medición de audiencia hecha en exclusiva para el propio sitio, con estadísticas anónimas y sin ceder datos a terceros.
- Cookies de publicidad y seguimiento. Sirven para mostrar anuncios personalizados o hacer rastreo cruzado entre webs. Requieren consentimiento siempre, sin excepciones.
El banner inicial debe bloquear todas las cookies no esenciales hasta que el usuario haga clic en «Aceptar». Además, debes ofrecer un botón de «Rechazar» tan claro y visible como el de aceptar y en la misma capa, junto a un panel para configurar las preferencias por categorías.
Tiendas online y ecommerce: requisitos RGPD para PrestaShop y WooCommerce
En una tienda online manejas información crítica, como nombres, teléfonos, direcciones de entrega y datos de pago. Por eso las exigencias se multiplican:
- Base legal clara. El tratamiento de los datos para gestionar la compra no se apoya en el consentimiento, sino en la ejecución de un contrato. Aun así, debes mostrar la cláusula informativa en el registro y en el paso final de pago.
- Gestión de cuentas de cliente. El usuario debe poder consultar sus datos, descargar su historial de pedidos y solicitar el cierre y borrado de su cuenta con facilidad. En WooCommerce lo resuelves con los ajustes de cuentas y privacidad y con las herramientas de WordPress para exportar y borrar datos personales. En PrestaShop, con el módulo oficial de cumplimiento del RGPD.
- Plataformas de pago cifradas. Lo recomendable es procesar los cobros mediante pasarelas de pago externas seguras que cumplan con la normativa PCI-DSS, evitando almacenar datos bancarios directamente en tu base de datos.
- Textos legales visibles en todo el proceso. El enlace a las condiciones generales de contratación y a la política de privacidad debe acompañar al usuario hasta el botón definitivo de tramitar pedido.
No todo esto nace del RGPD, porque también entran en juego la LSSI y la normativa de consumo, pero en una tienda forma parte del mismo trabajo de puesta a punto.
Plugins y herramientas de terceros: Google Analytics, CRMs y newsletters
Tu web se apoya en servicios externos que también tratan datos de tus clientes. Todo lo que conectes a tu CMS debe estar bajo control:
- Google Analytics 4. Ya no hay que activar la anonimización de IP, porque esta versión no registra ni almacena las direcciones. Lo que sí debes hacer es cargarlo solo cuando el usuario haya aceptado las cookies de analítica, desactivar el intercambio de datos para funciones publicitarias si no tienes consentimiento para ello y revisar la retención de datos de usuario, que puede ser de 2 o de 14 meses.
- Plataformas de email marketing. Asegúrate de que los formularios integrados guarden el registro de aceptación del usuario y de que el proveedor cumpla con el marco legal europeo si vas a mandar emails comerciales.
- CRMs y opciones de chat en vivo. Cualquier ventana de soporte interactivo debe avisar de que la conversación podría quedar registrada y remitir a tu política de privacidad antes de arrancar el chat.
Todos estos proveedores tratan datos por tu cuenta y necesitas un contrato de encargado del tratamiento con cada uno. Te juegas mucho, por lo que es importante que elijas bien con quién trabajas, empezando por el hosting.
El papel del hosting en el cumplimiento del RGPD
Podrías tener los textos legales perfectos y las casillas bien puestas, pero el RGPD también te obliga a elegir proveedores que ofrezcan garantías suficientes, y el servidor donde se aloja tu web es el primero de ellos. Nosotros lo dejamos todo muy claro en nuestro centro de confianza.
Responsable del tratamiento vs. encargado del tratamiento: diferencias clave
Para entender esta relación técnica y legal, hay que distinguir dos roles.
Qué responsabilidades recaen sobre el propietario de la web (Responsable del tratamiento):
Tú eres quien decide qué datos se recogen y para qué se usan. Por tanto, recae sobre ti la obligación de informar, pedir el consentimiento cuando haga falta y atender los derechos que ejerzan tus usuarios.
Qué responsabilidades asume tu proveedor de hosting (encargado del tratamiento):
El hosting se limita a guardar la base de datos y los archivos de tu web en sus servidores siguiendo tus instrucciones. Su deber es garantizar que esa infraestructura sea segura y no acceder a tus datos ni usarlos para sus propios fines. También debe notificarte sin demora si sufre un ataque que comprometa tus archivos, porque tú dispones de 72 horas para comunicar la brecha a la AEPD cuando suponga un riesgo para los afectados.
Por qué alojar tu web en servidores en España facilita el cumplimiento del RGPD
La ubicación geográfica del centro de datos donde tienes tu web determina si los datos salen o no del Espacio Económico Europeo y qué legislación se aplica a tu proveedor. En Raiola Networks, por ejemplo, alojamos nuestra infraestructura de red y nuestros servidores en un centro de datos en Madrid y, como empresa española, cumplimos RGPD, LOPDGDD y LSSI-CE. Para ti supone trabajar con un proveedor sujeto a las mismas normas y a la misma autoridad de control que tu negocio.
Transferencia internacional de datos: riesgos de un hosting fuera de la UE
Si contratas un hosting con servidores fuera del Espacio Económico Europeo, estarás realizando una transferencia internacional de datos. Si el país de destino no cuenta con un nivel de protección adecuado reconocido por la Comisión Europea, tendrás que aportar garantías adicionales, como las cláusulas contractuales tipo, y te expones a sanciones si no puedes acreditarlas.
Ventajas de un hosting con servidores en la Unión Europea
Si alojas tu web en España o en cualquier otro país de la UE, los datos personales de tus clientes no salen del territorio donde se aplica el RGPD y, mientras tu proveedor no los mueva a otro país, te ahorras justificar una transferencia internacional. Es, además, una señal de confianza para tus usuarios.
El contrato de encargado del tratamiento (DPA) con tu proveedor de hosting
El RGPD exige formalizar por escrito la relación entre el propietario de la web y la empresa de alojamiento mediante un contrato de encargado del tratamiento, conocido también como DPA (Data Processing Agreement o acuerdo de tratamiento de datos).
Este documento blinda legalmente el acuerdo y puede formalizarse en formato electrónico. En él, el proveedor se compromete a tratar los datos solo siguiendo tus instrucciones, a aplicar medidas de seguridad adecuadas, a guardar secreto sobre la información alojada y a no subcontratar otros servicios sin tu autorización. Si tu proveedor no te lo ofrece, pídeselo, porque sin ese contrato el incumplimiento también es tuyo.
Sanciones por incumplimiento del RGPD en España
Tomarse la ley poco en serio o confiar en el «a mí no me va a pasar» sale caro. Las sanciones en España son habituales y también alcanzan a proyectos pequeños.
Multas económicas: cuánto puedes pagar si no cumples el RGPD
El reglamento establece dos tramos de sanciones en función de la naturaleza de la infracción, y en ambos se aplica la mayor de las dos cuantías:
- Hasta 10 millones de euros o el 2 % de la facturación anual global. Para incumplimientos de las obligaciones del responsable y del encargado, como no contar con un contrato de encargado con tu hosting, no llevar el registro de actividades o no realizar una evaluación de impacto cuando era obligatoria.
- Hasta 20 millones de euros o el 4 % de la facturación anual global. Para vulneraciones de los principios básicos y de los derechos del usuario, como tratar datos sin base legal, recoger datos sin informar, no atender las peticiones de borrado o realizar transferencias ilícitas de datos fuera del Espacio Económico Europeo.
Son los máximos, no lo habitual. La cuantía se gradúa según la gravedad y las circunstancias de quien incumple, y en los casos leves la AEPD puede optar por un apercibimiento. Además, las infracciones sobre cookies y envíos comerciales se sancionan por la LSSI, con multas de hasta 30.000 euros si son leves y de hasta 150.000 si son graves.
El papel de la AEPD: cómo actúa y qué pasa si recibes una denuncia
La encargada de vigilar que todo esté en orden en España es la AEPD (Agencia Española de Protección de Datos).
La AEPD no necesita enviar inspectores a tu local. Puede investigar por iniciativa propia, pero en el entorno web actúa sobre todo a partir de reclamaciones, lo que solemos llamar denuncias. Cualquier usuario descontento, un cliente enfadado o un competidor directo puede rellenar un formulario gratuito en la sede electrónica de la AEPD, adjuntar una captura de pantalla de tu web y ya tienes un problema.
Una vez recibida la reclamación, lo habitual es que la AEPD te dé traslado para que respondas en el plazo de un mes. Si tu respuesta no resuelve el asunto y aprecias indicios de infracción, acuerda el inicio de un procedimiento sancionador con una propuesta de multa, que se reduce un 20 % si reconoces la responsabilidad y otro 20 % si pagas de forma voluntaria.
Casos reales de sanciones a empresas y webs en España
Aunque en las noticias solo se ven las multas millonarias a gigantes como Meta o Google, el día a día de las resoluciones de la AEPD está lleno de expedientes a negocios corrientes:
- 3.000 € por un grupo de WhatsApp. Una empresa incluyó a un contacto, junto a otras 150 personas, en un grupo desde el que enviaba sus comunicaciones sin haber pedido permiso a nadie (PS/00298/2023).
- 1.500 € por seguir enviando publicidad. Un negocio continuó mandando mensajes promocionales a una persona que solo había pedido precio y que ya había solicitado dejar de recibirlos (PS/00323/2020).
- 10.000 € por cargar cookies sin permiso. Un medio digital instalaba cookies publicitarias antes de que el usuario aceptara y las mantenía aunque pulsara «Rechazar todo». La multa se quedó en 6.000 € al reconocer la infracción y pagar de forma voluntaria (PS/00040/2024).
- 5.000 € por no dejar retirar el consentimiento. En la web de una gran marca de moda, las cookies de terceros seguían activas aunque el usuario las rechazara después de haberlas aceptado (PS/00051/2023).
Como ves, no hace falta ser una multinacional para recibir una notificación de la AEPD. Dejar la web bien configurada desde la base es la mejor inversión para evitar disgustos.